
As comunicações de missão crítica são os serviços de voz, alerta e informação de que as organizações dependem quando uma falha de comunicação pode pôr pessoas em perigo, interromper operações essenciais ou impedir uma resposta eficaz. O requisito determinante não é um rádio, telefone ou plataforma de software específicos. É a capacidade de entregar a comunicação certa aos utilizadores certos, dentro do tempo e das condições exigidos por uma operação crítica.
Estes sistemas podem ligar utilizadores de rádio profissional, telefones SIP industriais, pontos de ajuda de emergência, equipamentos de sonorização e alarme geral, consolas de despacho e equipas móveis de campo. Uma sala de controlo pode precisar de receber uma chamada de socorro, falar com quem chama, atribuir equipas de resposta e emitir um aviso separado para a área afetada. Cada função tem requisitos diferentes de tempo, cobertura e fiabilidade, mesmo quando várias partilham uma plataforma de gestão.
Requisitos operacionais
A criticidade depende das consequências da falha
Uma chamada administrativa perdida e uma chamada de um ponto de emergência sem resposta não representam o mesmo risco. Num túnel ferroviário, perder uma ligação de assistência aos passageiros pode atrasar a comunicação do incidente. Numa fábrica química, um anúncio de evacuação que falhe pode deixar o pessoal sem instruções. Para uma organização de despacho, um grupo de conversação indisponível pode impedir uma equipa de campo de receber uma alteração nas prioridades de resposta. Os requisitos do sistema decorrem destas consequências operacionais, não do rótulo do equipamento.
O planeamento identifica os utilizadores e áreas envolvidos, a interrupção máxima aceitável de cada serviço, o procedimento de resposta após uma chamada ou alarme e o método de comunicação disponível quando o preferido falha. Um sistema que apoia operações de rotina e resposta de emergência pode atribuir níveis de serviço diferentes às duas. Alta disponibilidade não significa que nunca possa ocorrer uma falha; significa que a arquitetura e os procedimentos são concebidos em torno de condições de falha e objetivos de recuperação definidos.
Oportunidade, cobertura e inteligibilidade das mensagens
Um percurso de comunicação só é útil se puder ser utilizado e compreendido no ponto onde é necessário. A cobertura de rádio deve ser avaliada nos percursos reais de trabalho, incluindo túneis, caves, caixas de escadas e áreas exteriores remotas. Telefones fixos e pontos de ajuda devem ficar em locais acessíveis às pessoas. Os altifalantes de anúncios devem fornecer instruções inteligíveis perante ruído de máquinas, reverberação e outras condições locais.
O tempo de estabelecimento de chamada, o atraso de áudio, o acesso a chamadas de grupo e a entrega de alertas também são requisitos operacionais. Os valores aceitáveis dependem do serviço, da norma aplicável e da especificação do projeto. Um sistema pode passar num teste simples de conectividade e continuar inadequado a uma área de produção ruidosa ou a um procedimento de evacuação em que o tempo é crítico.
Arquitetura do sistema
Terminais e redes de acesso
A camada de terminais inclui rádios portáteis e de veículos, consolas de despacho, telefones IP industriais, intercomunicadores de emergência, pontos de ajuda públicos, postos de anúncios e dispositivos de saída de alarme. Estes terminais podem utilizar infraestrutura de rádio profissional, redes celulares privadas ou públicas, Ethernet com fios, ligações de fibra ou circuitos dedicados. A rede de acesso determina onde o utilizador se pode ligar e que falhas podem interromper o percurso.
Os locais combinam frequentemente redes porque os utilizadores têm diferentes necessidades de mobilidade e operação. Um rádio portátil apoia uma equipa de manutenção em movimento; um ponto de ajuda fixo oferece um local conhecido para comunicar ocorrências; um telefone SIP fornece um terminal de voz estável numa sala de controlo ou área de equipamentos. Escolher a combinação correta exige mais do que colocar todos os dispositivos na mesma rede IP. Também é necessário considerar cobertura, alimentação, proteção física e dependência de equipamentos centrais.
Controlo de chamadas, sinalização e média
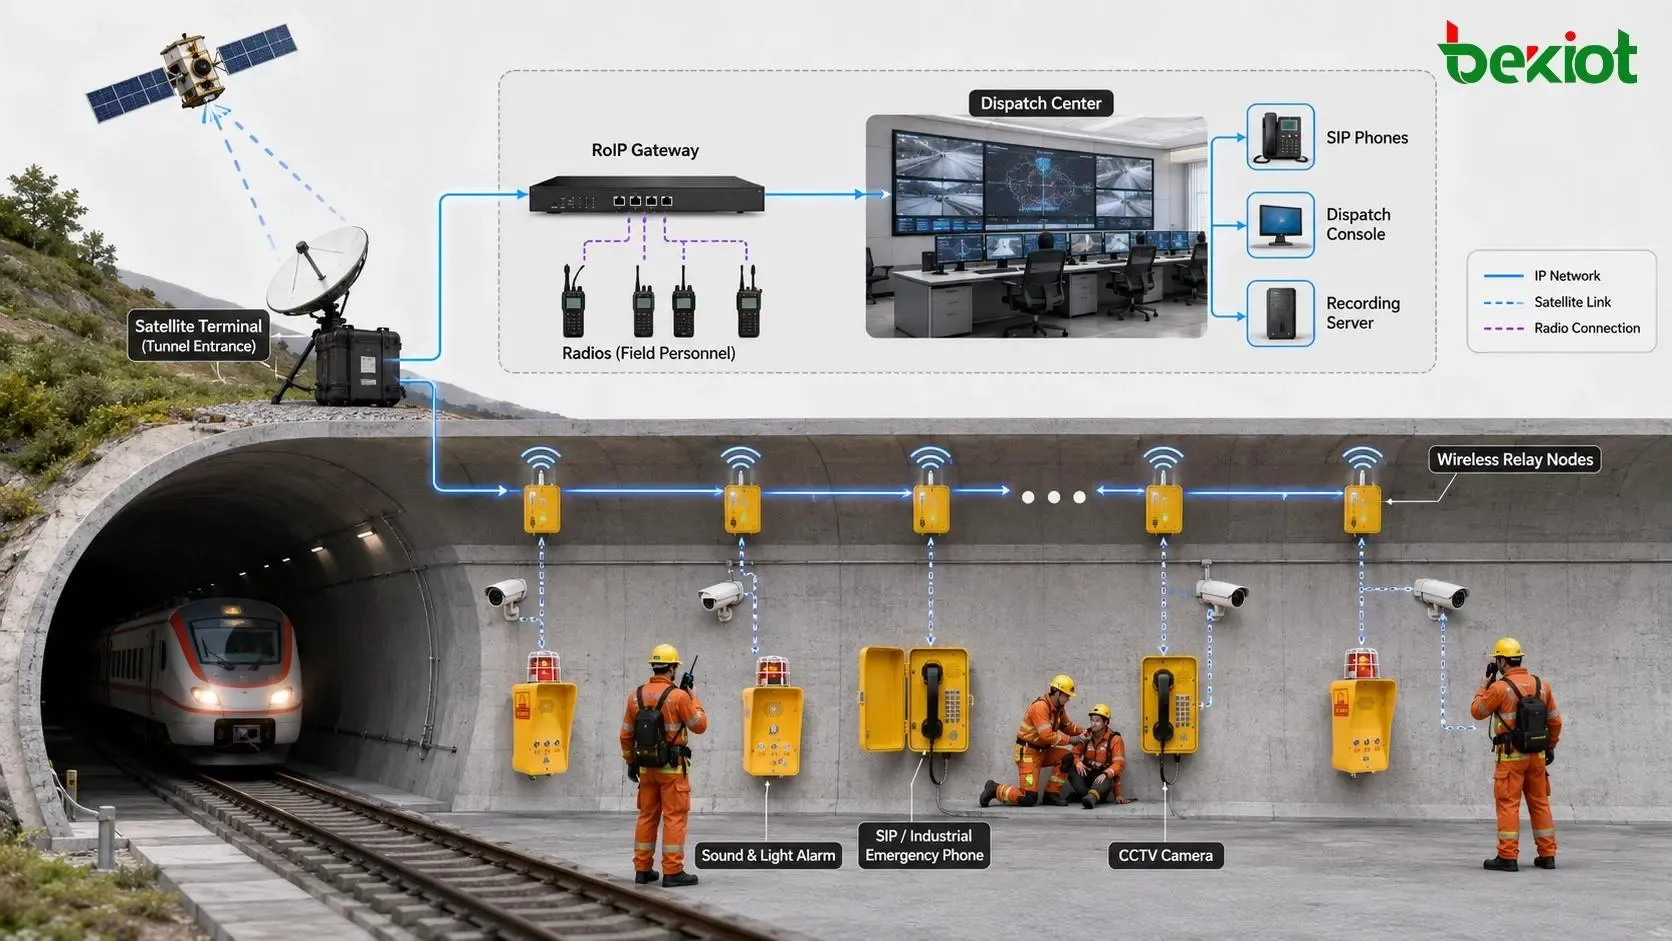
Num sistema baseado em SIP, a sinalização regista contactos quando necessário e estabelece, modifica e termina sessões. RFC 3261, secções 10, 13 e 15, especifica o registo, o início e o fim de sessões; não especifica um procedimento local de resposta de emergência. Uma PBX IP ou servidor SIP aplica o encaminhamento e as permissões configurados, enquanto a voz normalmente circula como média RTP por um percurso IP negociado separadamente. Os fluxos podem seguir diretamente entre terminais compatíveis ou através de um retransmissor, gravador, recurso de conferência ou gateway. O registo bem-sucedido, por si só, não comprova áudio bidirecional nem encaminhamento de emergência correto.
Os sistemas de rádio profissional utilizam procedimentos de acesso e controlo de grupos diferentes do tratamento de chamadas SIP. Num ponto de interligação, um gateway de rádio troca o áudio selecionado entre o subsistema de rádio e o despacho IP ou a telefonia, enquanto cada rede mantém as suas funções de controlo. Identificar os percursos de sinalização e média nesta fronteira ajuda a isolar áudio unidirecional, atraso excessivo e quedas de ligação.
Coordenação de despacho e alarmes
A camada de controlo de um sistema de comando e despacho permite aos operadores autorizados receber relatos de incidentes, selecionar utilizadores ou grupos, estabelecer ligações de voz e dirigir mensagens às áreas necessárias. Uma consola também pode apresentar registos de chamadas, estado de equipamentos, localização ou vídeo associado, quando essas funções são fornecidas pelos sistemas ligados. Um evento de alarme ou controlo de segurança pode iniciar um fluxo de comunicação, mas a deteção de alarmes e a entrega de comunicações mantêm responsabilidades distintas.
Os sistemas de sonorização e alarme geral têm um objetivo diferente do despacho bidirecional: entregam avisos e instruções a zonas acústicas definidas. A integração pode associar um incidente a um pedido de anúncio, mas o projeto deve preservar as prioridades de alarme, a seleção de zonas e as saídas supervisionadas adequadas. A arquitetura é, assim, um conjunto de serviços cooperantes, não apenas uma coleção de dispositivos registados num servidor.
Chamadas prioritárias, comunicação de grupo e alertas
Precedência de chamadas e recursos de rede
O tráfego urgente deve ser tratado de forma diferente das conversas habituais. Dependendo da plataforma, uma chamada de emergência pode entrar numa fila prioritária, interromper um anúncio de menor prioridade, obter um recurso de despacho reservado ou ativar um grupo de escalonamento predefinido. A autorização para estas ações deve seguir os papéis operacionais: nem todos os terminais precisam de permissão para assumir o áudio de todo o local ou interromper um canal de resposta ativo.
A prioridade da aplicação e a garantia de serviço da rede são mecanismos separados. Um servidor de despacho pode ordenar corretamente as chamadas enquanto a rede subjacente continua a sofrer congestionamento, perda de pacotes ou esgotamento de canais de rádio. O comportamento de ponta a ponta depende da capacidade, das políticas de acesso e dos controlos de recursos suportados. Para serviços MCX normalizados, 3GPP TS 22.280 V18.5.0, secção 5.6, define requisitos de prioridade de serviço, incluindo comunicação de emergência. Estes aplicam-se ao âmbito MCX especificado; não comprovam que uma determinada implementação inclua todas as funções. Uma prioridade elevada na aplicação SIP não reserva, por si só, largura de banda ao longo do percurso IP.
Grupos de conversação e coordenação entre vários participantes
A comunicação de um para muitos permite a um operador de despacho ou responsável no terreno contactar uma equipa sem estabelecer chamadas separadas para cada membro. Grupos de rádio, PTT de grupo, conferências e anúncios seletivos oferecem formas de comunicação coletiva, mas as suas regras de acesso e comportamento diferem. Um grupo PTT normalmente precisa de controlo do direito de fala para gerir transmissões concorrentes, enquanto uma conferência de áudio pode permitir vários participantes a falar em simultâneo.
O projeto dos grupos segue as responsabilidades e a geografia do incidente. Podem manter-se grupos separados para manutenção, segurança e resposta de emergência, com interligação controlada quando um incidente atravessa fronteiras organizacionais. Devem considerar-se alterações de membros, erros de seleção de grupo, ocupação de canais e atrasos de gateways: um grupo tecnicamente ligado não é necessariamente bem coordenado.
Alertas, zonas e confirmação de resposta
A entrega de avisos pode seguir a sequência de deteção do evento, validação pelo operador ou automática, seleção de mensagem, atribuição de zonas, transmissão e registo de estado. Uma refinaria pode precisar de um aviso sonoro na área de processo afetada, enquanto as equipas recebem uma chamada de despacho bidirecional separada. Uma instalação de transportes pode transmitir instruções aos passageiros por sonorização e disponibilizar simultaneamente uma ligação telefónica de emergência ao pessoal no local do incidente.
Um registo de sistema indicando o envio de um comando de anúncio não prova que todas as pessoas ouviram ou compreenderam a mensagem. Supervisão de entrega, monitorização de amplificadores e altifalantes, medições acústicas e exercícios operacionais tratam de partes diferentes dessa questão. A confirmação também depende do serviço: um interveniente pode confirmar a receção por voz ou dados, mas um altifalante unidirecional não confirma compreensão humana.
Fiabilidade, redundância e comutação por falha
Eliminar pontos únicos de falha
A resiliência resulta de identificar dependências partilhadas e decidir quais precisam de proteção. Um servidor de chamadas redundante tem benefício limitado se ambos utilizarem o mesmo comutador, alimentação ou ligação ascendente sem proteção. Duas ligações são menos independentes se seguirem o mesmo percurso de cabo vulnerável. Por isso, a arquitetura pode incluir controladores geograficamente separados, transporte alternativo, comutação redundante, ligações de terminais monitorizadas e fontes de alimentação escolhidas conforme o nível de serviço exigido.
A disponibilidade do plano de controlo e a do percurso de média devem ser avaliadas separadamente. Uma plataforma de reserva pode aceitar novas chamadas SIP após falha de um controlador sem manter o áudio de todas as chamadas ativas. Da mesma forma, uma rota de rede redundante pode restabelecer a conectividade e ainda exigir que um rádio ou telefone volte a ligar-se. O comportamento de recuperação deve ser definido para cada serviço crítico, não simplesmente descrito como reserva automática.
Operação local durante interrupções da rede
O modo de contingência local limita o impacto de falhas da rede alargada ou da plataforma central. Em alguns sistemas de rádio profissional, terminais devidamente configurados podem continuar em modo direto ou com comunicações locais quando a infraestrutura de rádio troncalizado está indisponível. Um sistema distribuído de anúncios pode manter capacidade local se o controlador do local e o percurso de áudio forem independentes da ligação central avariada. Um telefone IP só pode continuar as chamadas locais especificadas se os recursos necessários de registo, encaminhamento e média permanecerem disponíveis.
São capacidades dependentes do projeto, não características automáticas do rádio, SIP ou banda larga. O procedimento de emergência deve identificar exatamente os grupos, extensões, zonas e funções que continuam em cada estado de falha. Deve também fornecer uma alternativa manual quando a contingência técnica não satisfizer o requisito operacional.
Alimentação, deteção de falhas e recuperação
A alimentação de reserva deve cobrir toda a cadeia de comunicação: servidores de controlo, comutadores de rede, infraestrutura de rádio, gateways, amplificadores e terminais de campo críticos. Uma UPS que alimente apenas o controlador central não mantém um altifalante distante ou estação base em funcionamento se esses equipamentos perderem energia. A monitorização deve distinguir terminal inacessível, saída de áudio avariada, ligação de transporte interrompida e serviço de controlo indisponível, para a equipa identificar o que realmente se perdeu.
Os testes de comutação por falha incluem detetar a avaria, transferir ou restabelecer o serviço através dos recursos restantes e regressar à operação normal sem introduzir rotas ou prioridades incompatíveis. A restauração deve também confirmar que a monitorização, o encaminhamento de chamadas e as funções autorizadas do operador trabalham como previsto depois de o equipamento afetado regressar ao serviço.
Segurança e controlo operacional
Os privilégios de comunicação crítica devem continuar disponíveis ao pessoal autorizado sem expor as funções de emergência aos utilizadores gerais. A autenticação e a autorização por funções podem limitar quem inicia anúncios em todo o local, interliga grupos de resposta, altera rotas de emergência ou acede a registos sensíveis de incidentes. A proteção da sinalização e dos fluxos de média deve seguir a tecnologia e os requisitos de segurança operacional.
Um procedimento de interrupção também deve tratar a dependência dos serviços centrais de identidade, políticas e registo. Quando sejam suportadas credenciais locais, permissões em cache ou controlos autónomos do local, o âmbito permitido e o tratamento de auditoria devem ser definidos antes de falhar a ligação de retorno. Alterações de configuração controladas, cópias protegidas e verificações de restauração ajudam a evitar que uma mudança não autorizada ou uma definição corrompida provoque uma interrupção da comunicação.
Tecnologias e interoperabilidade
Rádio profissional e serviços de banda larga
P25 e TETRA são tecnologias de rádio profissional associadas a operações exigentes de despacho e segurança pública, suportando comunicação de grupo gerida e procedimentos de emergência em configurações adequadas. DMR é muito utilizado em redes industriais e comerciais e pode apoiar comunicações operacionalmente críticas, mas as suas capacidades e resiliência variam conforme o projeto. A seleção também envolve espectro licenciado, cobertura, capacidade, compatibilidade de terminais e procedimentos da organização.
As comunicações de banda larga alargam os serviços disponíveis a vídeo, localização e dados estruturados. No quadro 3GPP, os serviços de missão crítica, frequentemente chamados MCX, incluem premir para falar de missão crítica (MCPTT), vídeo de missão crítica (MCVideo) e dados de missão crítica (MCData). São famílias de serviços definidas, com procedimentos e requisitos próprios. O termo mais amplo comunicações de missão crítica não é sinónimo de MCX, e uma aplicação comercial de premir para falar não se torna MCPTT normalizado apenas por utilizar LTE ou 5G. A distinção é aprofundada em O que é MCX nas comunicações de missão crítica?.
SIP, PAGA e interfaces entre sistemas
Telefones SIP industriais, intercomunicadores de emergência e sistemas de despacho IP podem fornecer funções importantes de comunicação em locais fixos. Os sistemas de sonorização e alarme geral (PAGA) tratam da distribuição de avisos, instruções de evacuação e saídas de áudio supervisionadas. Estas tecnologias podem integrar uma arquitetura de missão crítica quando o sistema global fornece a resiliência e o comportamento exigidos; a interoperabilidade SIP não constitui, por si só, uma certificação de desempenho de missão crítica.
Gateways de interfuncionamento podem ligar grupos de rádio selecionados a recursos SIP ou de despacho, enquanto interfaces de plataforma trocam alarmes, eventos de chamada e dados de estado suportados. Um percurso de áudio interligado não transporta necessariamente a identidade da unidade de rádio, o estado de emergência, o controlo de permissão de fala, o contexto de cifragem ou a semântica de prioridade da rede. Os testes de interoperabilidade devem estabelecer que informação atravessa a fronteira, como se mapeiam os membros dos grupos e a autenticação, e que sistema mantém o controlo quando uma ligação falha. A migração de serviços comerciais de premir para falar para sistemas normalizados de banda larga é abordada em De PoC a MCX.
Cenários de implementação e testes de aceitação
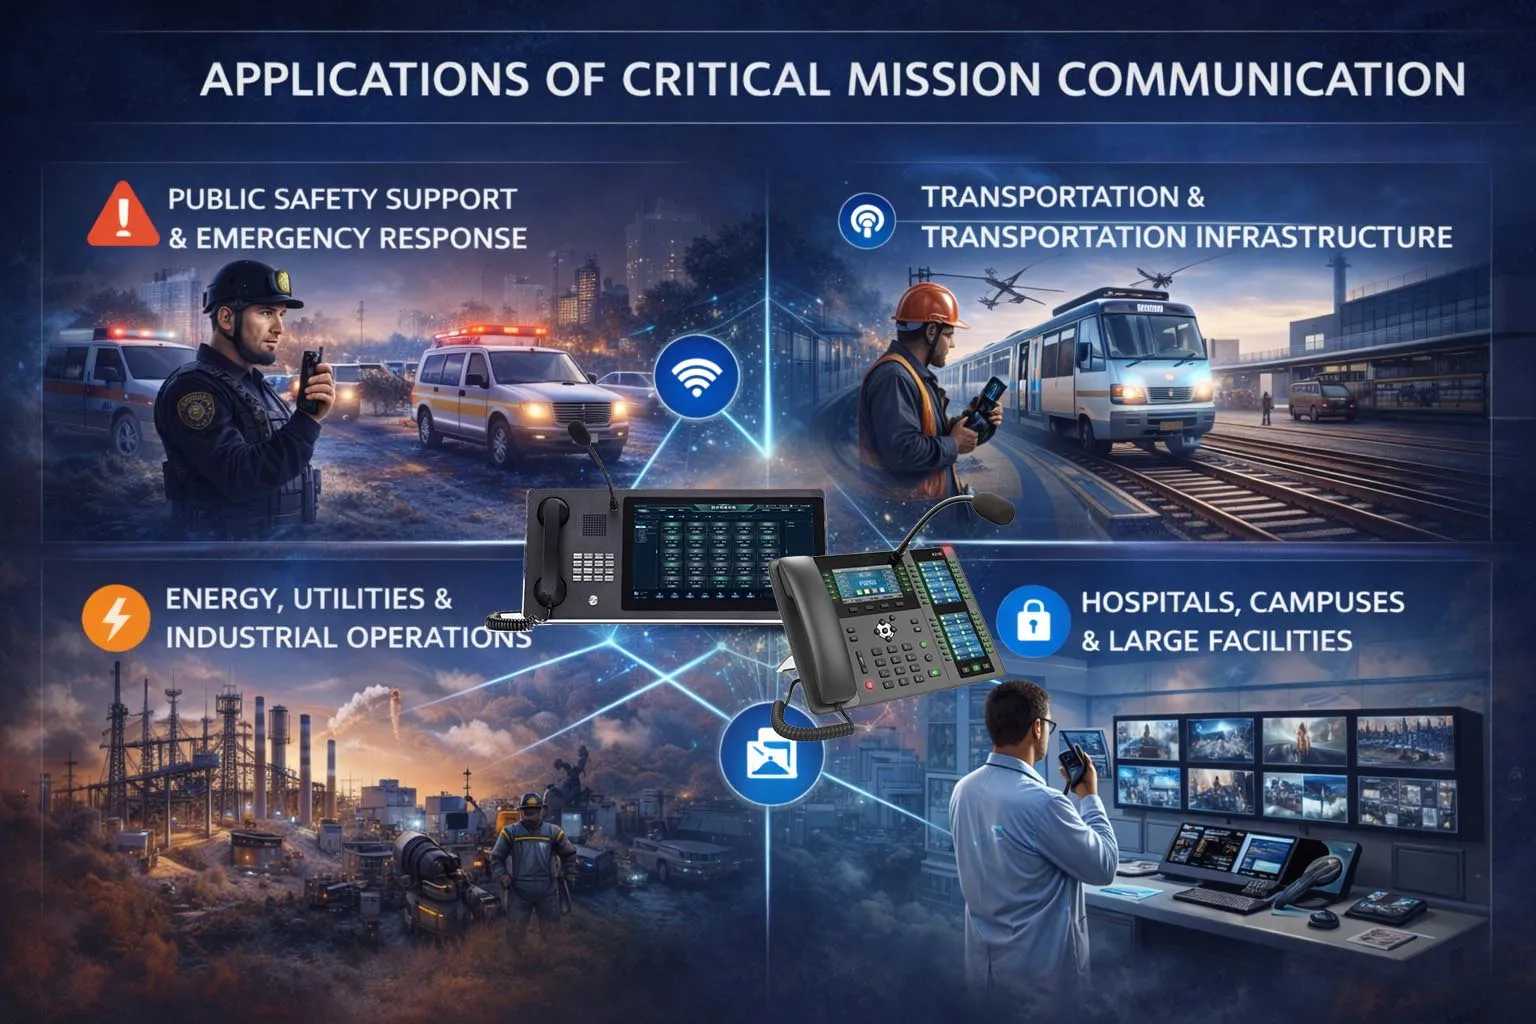
Segurança pública e infraestruturas de transporte
As equipas de emergência dependem de comunicação de grupo e coordenação de despacho para distribuir equipas, fornecer instruções e comunicar mudanças de condições. Ferrovias, metropolitanos, aeroportos, autoestradas e túneis acrescentam pontos de ajuda fixos, telefones de controlo, anúncios públicos e comunicações para pessoal de manutenção disperso. O projeto de rede e terminais deve considerar utilizadores móveis, condições difíceis de propagação, acessos públicos e a necessidade de dirigir mensagens aos passageiros separadamente dos intervenientes.
Energia, indústria e grandes instalações
Refinarias, instalações offshore, redes elétricas, serviços de água e locais de processamento químico combinam operação habitual com procedimentos de emergência que podem exigir dispositivos protegidos contra explosões, intercomunicadores industriais, despacho por rádio e equipamentos PAGA. Hospitais, campus e grandes instalações públicas têm perigos físicos diferentes, mas também precisam de alertas controlados, coordenação de pessoal e pontos de assistência fiáveis. A questão comum é quais funções devem continuar durante condições anormais no local, não se todas as instalações usam o mesmo equipamento.
Testar todo o percurso de comunicação
Os testes de aceitação devem seguir o percurso real desde o utilizador que comunica a ocorrência até ao operador recetor ou à zona de aviso. Testes de bancada de dispositivos individuais são úteis, mas não estabelecem o desempenho de uma rede e procedimento de resposta completos. A tabela seguinte é uma lista de planeamento técnico, não um teste universal de certificação. Um plano aprovado deve incluir operação normal, tráfego elevado, ruído de fundo e simulações controladas de falhas de equipamentos, alimentação e transporte, protegendo os serviços que permaneçam em utilização.
| Área de teste | O que verificar |
|---|---|
| Estabelecimento de chamadas e acesso | Sucesso de chamadas de emergência e rotina, tempo de ligação, destinos atribuídos e direitos de acesso. |
| Inteligibilidade de voz e anúncios | Clareza da fala nos pontos reais de operação, incluindo áreas ruidosas e zonas representativas de anúncios. |
| Prioridade e gestão de grupos | Precedência de emergência, interrupção permitida, membros dos grupos, controlo do direito de fala e tráfego simultâneo. |
| Média e cobertura | Percursos de áudio de ponta a ponta, latência, perda de pacotes ou cobertura rádio com a carga e mobilidade previstas. |
| Comutação por falha e contingência local | Serviços mantidos, chamadas interrompidas, comportamento de religação e comunicação disponível nos cenários de falha planeados. |
| Alimentação e supervisão | Autonomia de reserva, alarmes dos equipamentos, comunicação de falhas e procedimentos de restauração. |
| Segurança e registos de incidentes | Ações de emergência autorizadas, rastos de auditoria, recuperação de configuração e acesso protegido aos recursos de despacho. |
Os critérios de aceitação são estabelecidos para os riscos operacionais e requisitos aplicáveis ao projeto, não copiados de uma alegação genérica de desempenho. Um registo útil identifica condições iniciais, utilizadores afetados, comportamento observado, duração da interrupção, ação de recuperação e funções que permaneceram indisponíveis. Assim, distingue-se um projeto resiliente de outro que apenas inclui componentes redundantes num desenho.
Perguntas frequentes
Quando é adequado o 3GPP MCX?
MCX é relevante quando uma organização precisa de serviços normalizados de banda larga de premir para falar, vídeo ou dados de missão crítica e tem acesso a uma rede e plataforma que suportem as funções 3GPP necessárias. A seleção deve examinar cobertura, prioridade de serviço, gestão de utilizadores e grupos, interfuncionamento com sistemas de rádio existentes, suporte de dispositivos e responsabilidade pela operação. Um local industrial fixo com necessidades diferentes pode optar por combinar rádio profissional, telefonia SIP e anúncios de emergência.
Que funções SIP devem ser testadas para chamadas de emergência?
Os testes devem começar no telefone ou intercomunicador de campo e terminar no ponto de atendimento previsto. Devem verificar o método de marcação de emergência, o destino de encaminhamento, áudio bidirecional, precedência autorizada, disponibilidade do operador e recuperação após a perda de um servidor ou ligação. Se existir uma rota de contingência local, teste-a com o serviço central deliberadamente desligado, em vez de inferir o seu funcionamento de uma chamada de rotina bem-sucedida.
As chamadas em curso podem sobreviver à comutação da rede por falha?
Depende do componente avariado e de como são tratados a sinalização e os fluxos de média. Uma chamada ativa com percurso de média independente pode continuar durante uma falha do servidor, enquanto uma chamada cujo áudio passe por um retransmissor avariado pode cair. Um controlador de reserva que aceite novas chamadas não conserva necessariamente o estado de uma sessão estabelecida. Os testes com chamadas ativas devem registar se o áudio continua, pausa, volta a ligar-se ou exige uma nova chamada dos utilizadores.
Como testar a prioridade de chamadas de emergência com congestionamento da rede?
Num ambiente isolado ou período de manutenção aprovado, gere tráfego de rotina representativo e inicie depois chamadas de emergência, pedidos PTT de grupo ou anúncios prioritários pelos equipamentos reais de acesso e controlo. Observe admissão de chamadas, tempo de estabelecimento, interrupção autorizada, comportamento da permissão de fala e inteligibilidade, monitorizando perda de pacotes, ocupação de ligações ou utilização de canais de rádio. Compare os resultados com os critérios definidos e repita os cenários de reserva acordados. Um indicador de prioridade no ecrã do operador não comprova suficientemente o desempenho de ponta a ponta.