Uma empresa com sala de controlo central, unidades de produção e subestações remotas precisa de visibilidade partilhada do despacho durante a operação normal. Quando uma unidade perde a ligação WAN, os trabalhadores continuam a precisar de chamadas de emergência locais, avisos de segurança e coordenação por rádio. A arquitetura deve definir o que cada local pode operar de forma independente e como a autoridade central regressa depois.
Separar a gestão central dos serviços locais essenciais
Um corte de fibra, falha de router, interrupção da VPN, alteração da firewall ou falha do servidor central pode isolar equipamentos locais que continuam a funcionar. Mesmo uma chamada entre dois telefones no mesmo edifício pode depender de sinalização SIP remota ou de um retransmissor de média remoto. Analise ambos os percursos antes de descrever um serviço como local.
| Falha | Requisito de continuidade |
|---|---|
| WAN ou VPN indisponível | Registo, encaminhamento, autenticação e acesso a média locais |
| Serviço SIP ou de despacho central indisponível | Serviço secundário ou controlador local testado |
| Postos de operador centrais indisponíveis | Grupo de atendimento local ou alternativo com pessoal |
| Base de dados central indisponível | Armazenamento local de eventos e gravações, quando necessário |
| Apenas alguns locais restabelecem a ligação | Estado e titularidade do controlo separados para cada local |
Atribuir funções a três camadas de comunicação
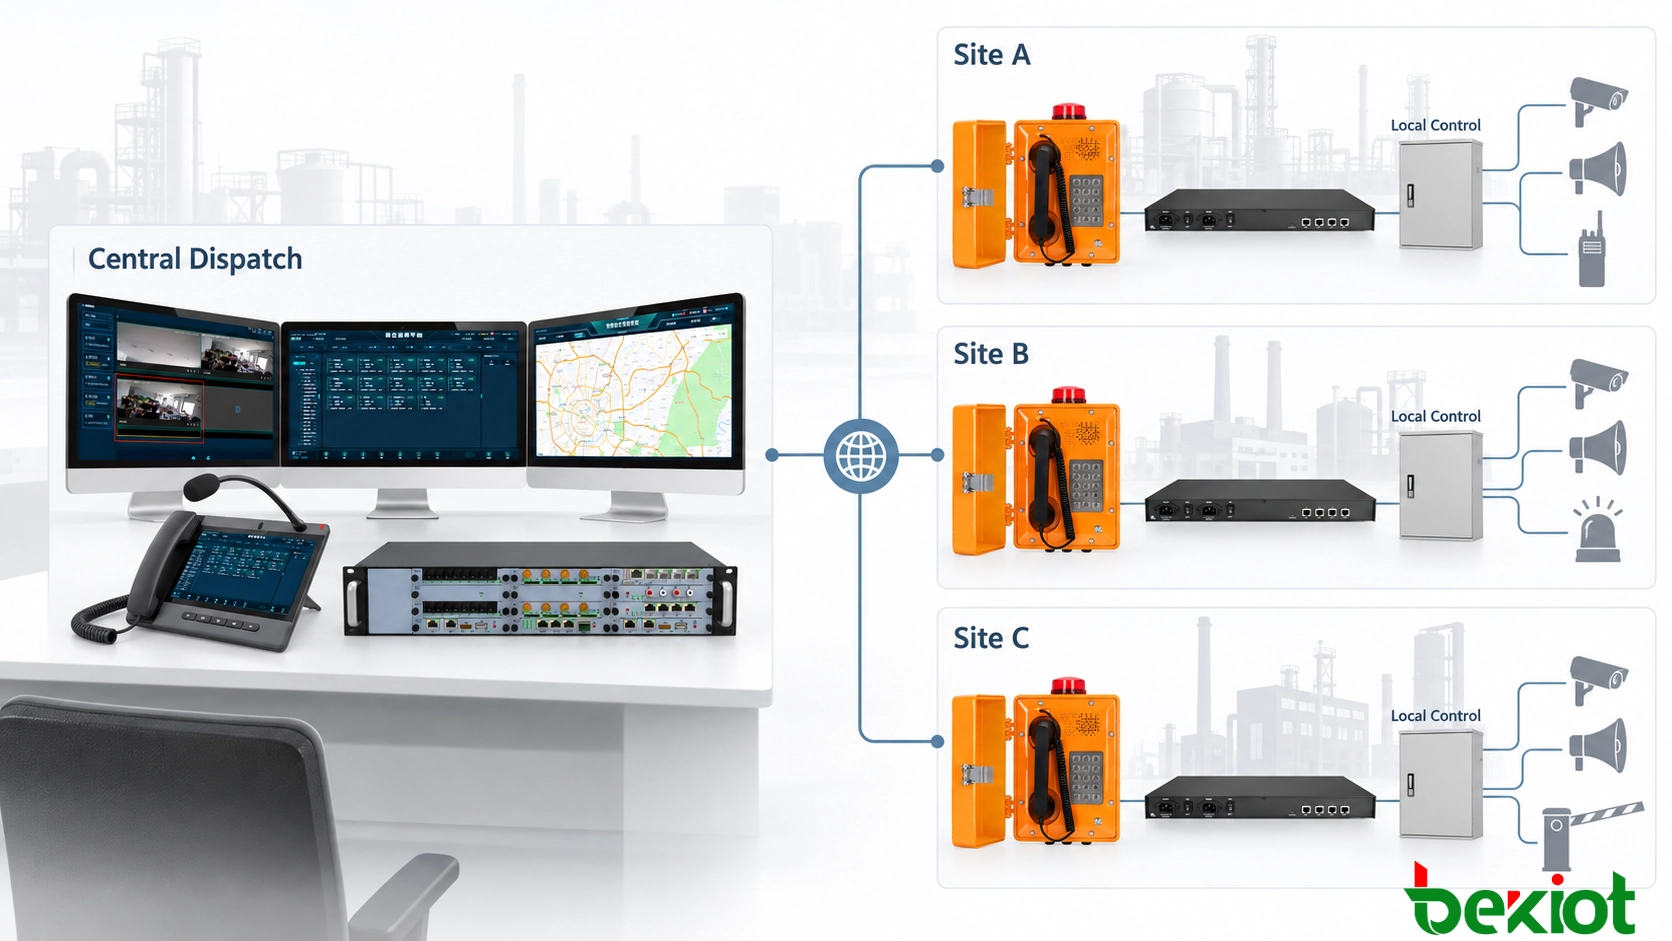
A camada central coordena os locais ligados através de consolas de despacho, serviços SIP, gravação, alarmes, bases de dados e GIS opcional. Mantém o plano de numeração, os perfis e as políticas de encaminhamento de toda a organização e pode criar grupos telefónicos ou de rádio autorizados entre locais.
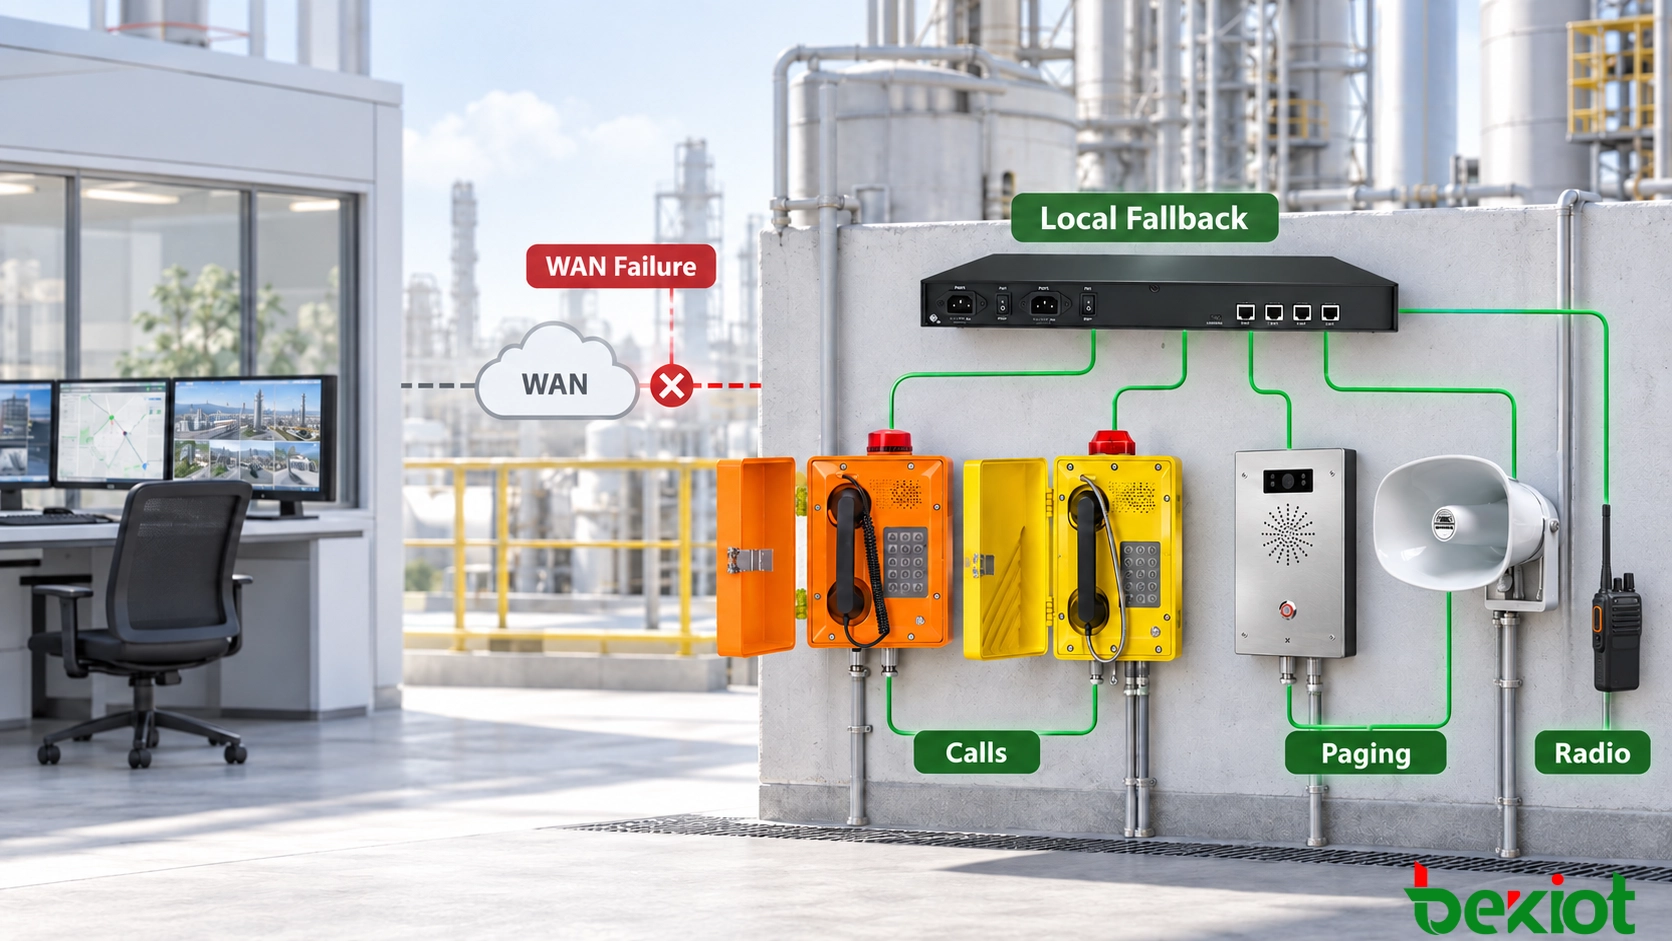
A camada local pode utilizar um servidor SIP local, gateway de sobrevivência, controlador de difusão ou equipamento de despacho. Especifique as chamadas locais, números de emergência, entradas de alarme, gateways de rádio e zonas de difusão que realmente suporta durante o isolamento. Diretórios globais, vídeo, relatórios e conferências entre locais podem ficar indisponíveis.
A camada de campo inclui telefones industriais, postos de chamada, intercomunicadores, microfones, altifalantes, rádios e interfaces. Os gateways ligam telefones analógicos, amplificadores de sonorização ou sistemas de rádio quando existem interfaces compatíveis e encaminhamento local. O suporte de SIP, por si só, não fornece estas funções de integração.
O sistema de comunicação convergente da Becke Telcom descreve o contexto mais amplo de integração; a sobrevivência local, capacidades, licenças e dependências devem ser confirmadas para a configuração proposta.
Definir a autoridade antes de uma interrupção
A sede normalmente assume a coordenação entre locais e a configuração comum. Os operadores locais atendem emergências imediatas da instalação, mantêm o acesso aprovado à difusão local e os canais de rádio locais. A monitorização central não deve tornar-se uma condição para um aviso local urgente. A sobreposição à escala da organização exige um perfil expressamente autorizado e uma política de prioridade testada.
Registe quem controla cada incidente e zona, quem pode solicitar a tomada de controlo e quem confirma a transferência. Uma emergência local ativa pode permanecer sob controlo local até ao encerramento ou a uma passagem formal. Mostre o responsável atual e as funções disponíveis em ambas as consolas; não apresente um local isolado como acessível.
Fazer da contingência uma transição controlada
Detete falhas de serviço através de sinais de supervisão, verificações de registo e monitorização de percursos adequados; um router acessível não prova que o despacho funciona.
Repita as tentativas durante um intervalo configurado e teste depois um servidor secundário disponível ou um percurso de rede independente.
Ative o plano de marcação, grupo de atendimento, difusão e acesso a gateways locais aprovados quando se verificarem as condições de contingência.
Mostre o isolamento, restrinja as ações entre locais indisponíveis e registe a transição e as operações seguintes.
Alguns terminais suportam vários destinos de registo; outros exigem um gateway compatível, uma conceção DNS ou um mecanismo de cluster. Verifique os intervalos de repetição, recuperação do registo, regresso e tratamento de chamadas ativas em cada classe de terminal. A compatibilidade SIP não implica comutação sem interrupções nem preservação de uma chamada existente.
A contingência automática do serviço pode coexistir com aprovação de um supervisor para assumir o comando. Utilize temporizadores de estabilidade e mudanças de estado explícitas para evitar comutações repetidas numa ligação intermitente. Teste falhas assimétricas em que um lado consegue transmitir mas não receber.
Verificar dependências e proteger o acesso local
Um controlador local não compensa uma LAN avariada, um switch PoE sem alimentação ou um amplificador indisponível. Inclua os switches, servidores, gateways, altifalantes e postos de operador necessários no cálculo da alimentação de reserva. Separe os serviços redundantes de hosts, ligações ascendentes e circuitos elétricos partilhados quando a avaliação de risco o exigir.
Verifique o DNS local, atribuição de endereços, credenciais, certificados, autorização, serviço de tempo, armazenamento e comportamento das licenças sem acesso central. Disponibilize contas locais controladas e perfis com privilégio mínimo, gestão segura, percursos de sinalização e média restritos e gravações protegidas. Não contorne a autenticação apenas porque um local está isolado.
Um percurso de reserva celular, por satélite ou regional só ajuda se a cobertura, alimentação, capacidade, encaminhamento e segurança continuarem disponíveis. Com capacidade limitada, dê preferência a resumos de alarmes essenciais e à voz em vez de gravações volumosas ou vídeo. Teste as chamadas externas separadamente: o serviço de extensões locais não demonstra que um percurso para a rede pública continua operacional.
Evitar controlo contraditório durante a recuperação parcial
Mantenha um estado independente para cada local. Uma fábrica ligada, uma subestação isolada e um local com ligação de reserva podem exigir modos de controlo diferentes ao mesmo tempo. Os identificadores de local e os mapas de zonas devem impedir que chamadas ou comandos cheguem ao destino errado.
Para evitar controlo dividido, a plataforma necessita de um mecanismo testado de titularidade e exclusão que rejeite comandos de um controlador sem autoridade. Um indicador de estado não basta se ambos os controladores continuarem a aceitar operações. Defina o comportamento quando a titularidade não puder ser confirmada e restrinja ações centrais até terminar uma passagem autenticada.
Estabeleça regras determinísticas para difusões simultâneas: o áudio de rotina da sede não deve substituir uma mensagem local de evacuação. Qualquer interrupção de maior prioridade, fila ou rejeição deve ser suportada pelo controlador, gateway e equipamentos recetores. O registo SIP não prova suporte de prioridade ou preempção.
Restabelecer serviços e conciliar registos
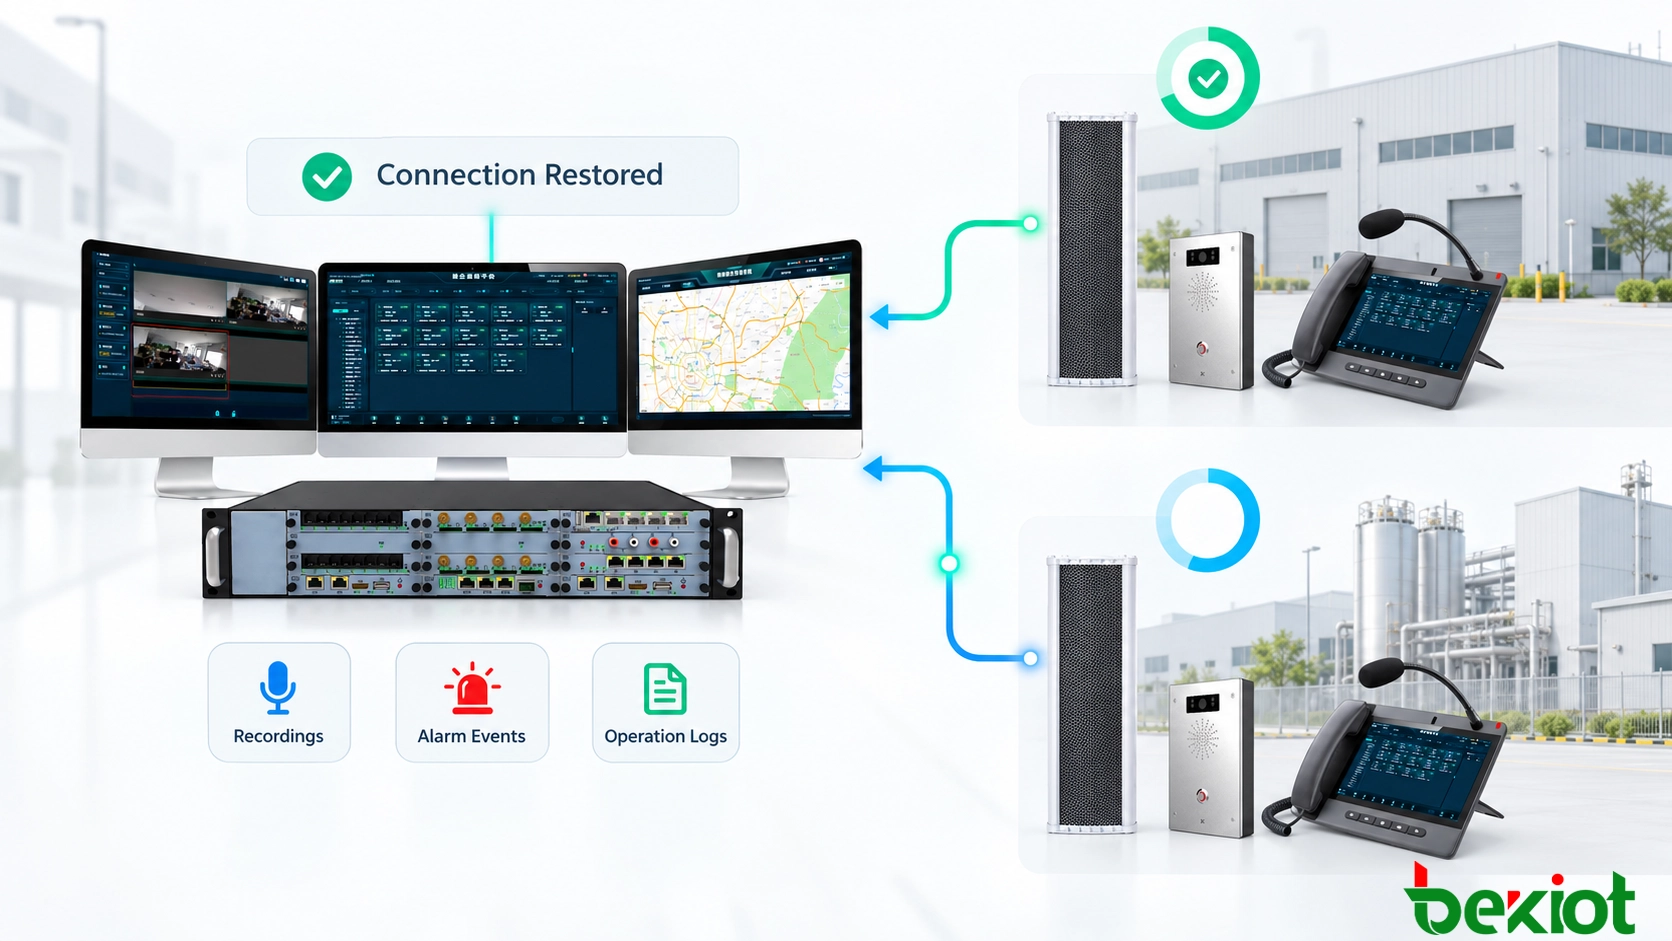
Antes de devolver o controlo, verifique os serviços SIP, despacho, base de dados, autenticação e média numa ligação estável. Reveja alarmes ativos e tarefas pendentes. Preserve as chamadas e difusões de emergência ativas quando a conceção o permitir; caso contrário, documente o risco de interrupção e um procedimento para o operador. Confirme a transferência em ambas as pontas.
Transfira eventos e gravações locais usando identificadores de evento duráveis, identidades de local e dispositivo, marcas temporais originais e horas de receção. Evite duplicados nas novas tentativas, conserve transferências falhadas e comunique ficheiros ausentes, armazenamento esgotado e conflitos não resolvidos. Relacione registos de incidente duplicados em vez de substituir confirmações silenciosamente ou eliminar provas.
Mantenha uma fonte de tempo local adequada ou uma autonomia de relógio avaliada. Registe a qualidade do relógio e as correções; as marcas temporais, por si só, não ordenam eventos com fiabilidade quando os relógios se desviam. O NTP sincroniza relógios, mas não concilia bases de dados de incidentes nem garante precisão durante o isolamento.
Testar cenários completos de interrupção e recuperação
Desligue a WAN e a VPN separadamente, pare os serviços SIP e aplicações centrais, retire os operadores centrais, isole vários locais e restabeleça-os um de cada vez. Repita com chamadas e difusões ativas, pedidos centrais e locais simultâneos, serviço de identidade indisponível e armazenamento limitado. Inclua falhas de LAN e alimentação adequadas à conceção.
Meça o tempo de deteção, recuperação de novas chamadas, chamadas interrompidas, serviços degradados disponíveis e regresso controlado. Verifique áudio bidirecional no campo, saída real dos altifalantes, acesso por rádio, marcas temporais e ficheiros transferidos. O registo SIP, uma chamada atendida ou uma entrada de gravação não prova que um anúncio foi audível. Os operadores devem demonstrar o fluxo degradado e a passagem durante a recuperação.
Perguntas frequentes
Durante quanto tempo deve um local operar de forma independente?
Defina a duração conforme o risco do local e o tempo de reparação previsto e dimensione a alimentação, o pessoal, o armazenamento e as licenças. Não existe uma duração universal de contingência.
Vários locais podem partilhar um centro regional de reserva?
Sim, se existir um percurso independente utilizável até ele. Locais críticos podem continuar a precisar de serviços próprios, pois uma única falha regional pode desligar ambos os centros.
Os telefones analógicos podem continuar disponíveis?
Sim, através de um gateway ou PBX local alimentado, com interfaces analógicas adequadas e encaminhamento local independente. Confirme o percurso completo da chamada durante a falha prevista.
A sobrevivência local está incluída num produto SIP?
Não necessariamente. Verifique separadamente a comutação do terminal, funções do servidor local, integração de gateways, capacidade de gravação e licenciamento. Para a operação específica dos terminais, consulte comunicação local durante uma falha da plataforma de despacho.
Referências técnicas
RFC 3261 define a sinalização de sessões SIP; RFC 3550 descreve o transporte RTP e as suas limitações de entrega; RFC 5905 especifica a sincronização de relógios NTP. Os requisitos de continuidade e autoridade acima são decisões de conceção do sistema que exigem validação no projeto.