Uma visita de manutenção, um gateway desconhecido ou uma conta de extensão roubada podem abrir acesso aos serviços de voz da empresa. Banda larga e equipamentos comuns podem ser usados indevidamente se instalação e acesso não forem controlados. A defesa prática começa por saber quais os dispositivos autorizados e como podem comunicar.
A identificação de chamada é uma identidade apresentada, não prova suficiente de confiança no interlocutor ou dispositivo. A proteção deve abranger acesso físico, terminais, contas, trunks SIP, encaminhamento e resposta. A VoIP não é inerentemente um sistema fraudulento e um pequeno gateway não demonstra irregularidade por si só; autorização e comportamento observado importam.
Conhecer cada dispositivo da rede de voz
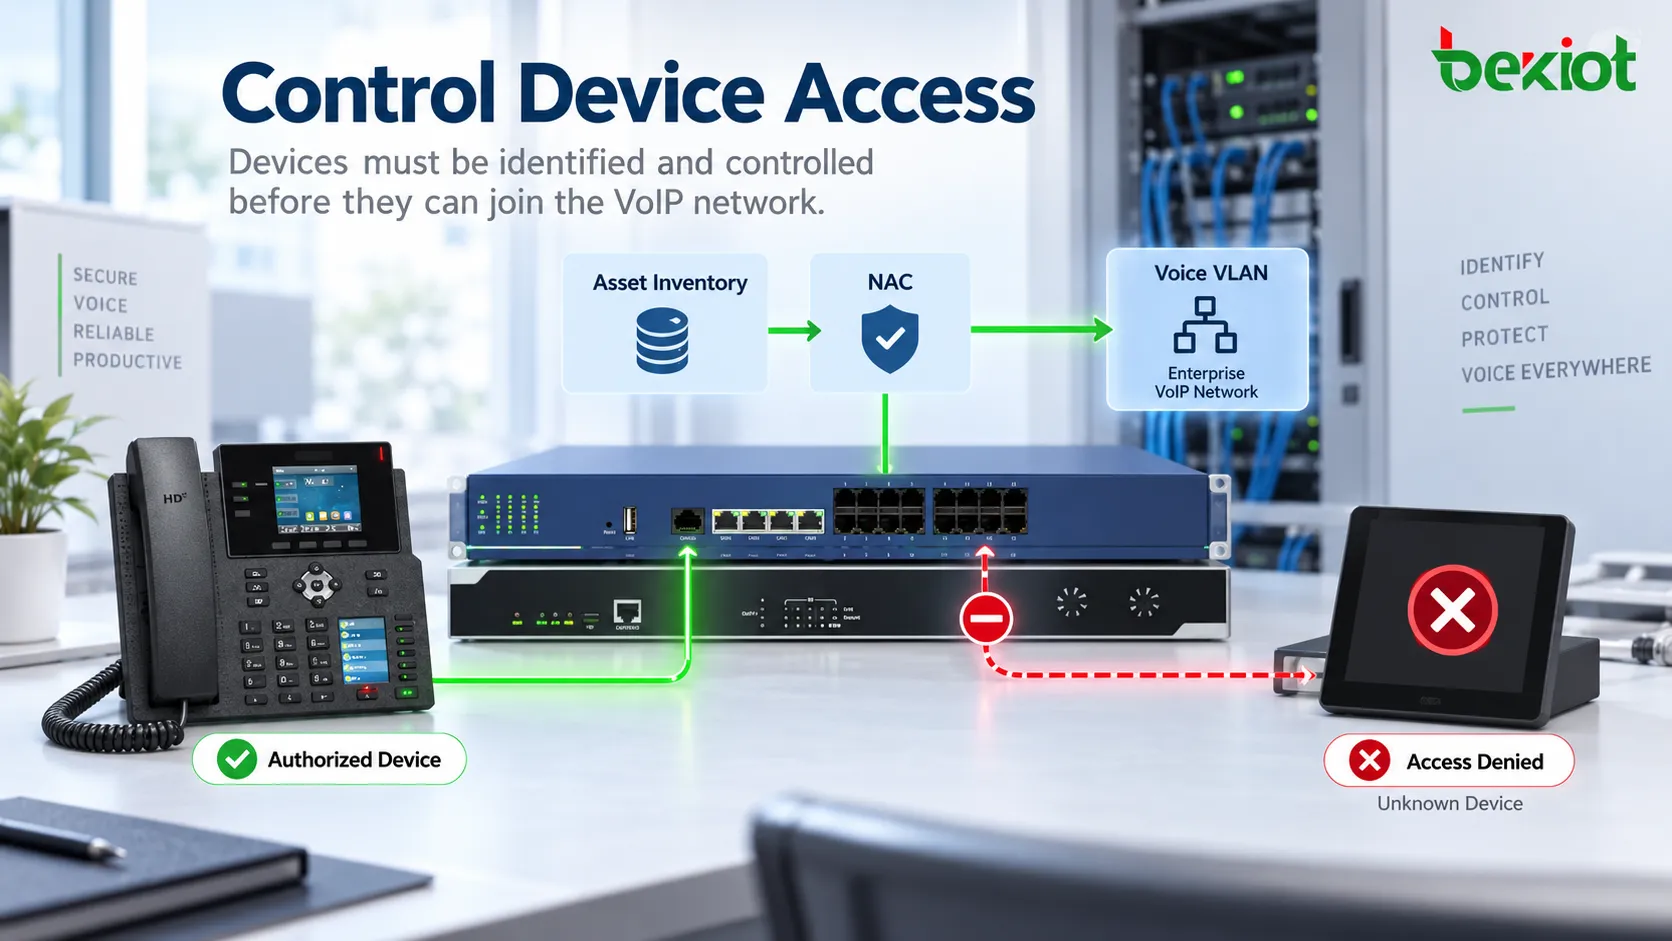
Mantenha inventário de telefones IP, ATA, gateways, SBC, IP PBX e dispositivos de conferência. Registe modelo, versão de software, identificadores de rede, localização, responsável e finalidade. Compare o inventário com registos de switches e plataformas e exija aprovação de adições ou equipamento temporário de teste.
Separe tráfego de voz e gestão quando adequado, restrinja comunicações entre segmentos e utilize 802.1X ou controlo de admissão compatível. Uma VLAN de voz não autentica por si só. Controlos MAC são mais fracos que autenticação criptográfica porque os endereços podem ser copiados; use-os como complemento quando não existirem métodos mais fortes.
Tranque salas técnicas, acompanhe visitantes e desative portas não usadas quando adequado à operação. Uma ordem de trabalho legítima deve explicar quem ligou cada dispositivo e porquê. Verifique filiais e tomadas expostas, além da sala central, e retire equipamento temporário no fim dos trabalhos.
Gerir todo o ciclo de vida das contas SIP
Crie contas com responsável, função aprovada e direitos de chamada definidos. Desative-as prontamente quando funcionários saem ou contratos terminam e ajuste permissões nas mudanças de função. Separe extensões SIP comuns das contas de administração web; um número e uma senha partilhada duradoura não constituem gestão suficiente de identidade.
Use credenciais únicas, provisionamento seguro e controlos compatíveis de certificado ou dispositivo. A autenticação multifator é útil na administração e em aplicações compatíveis, mas um terminal SIP convencional com autenticação digest pode não admitir um pedido MFA interativo. Proteja esses terminais com controlos de rede e credenciais compatíveis, sem alegar MFA em todos os registos.
Restrinja a administração a percursos fiáveis, como VPN controlada ou servidor de salto, e registe alterações. Monitorize registos invulgares e investigue dispositivos ou redes desconhecidos. Viagens, mudanças de endereço do operador e clientes redundantes legítimos explicam algumas anomalias; mudar de localização não prova automaticamente comprometimento.
Controlar a fronteira SIP externa
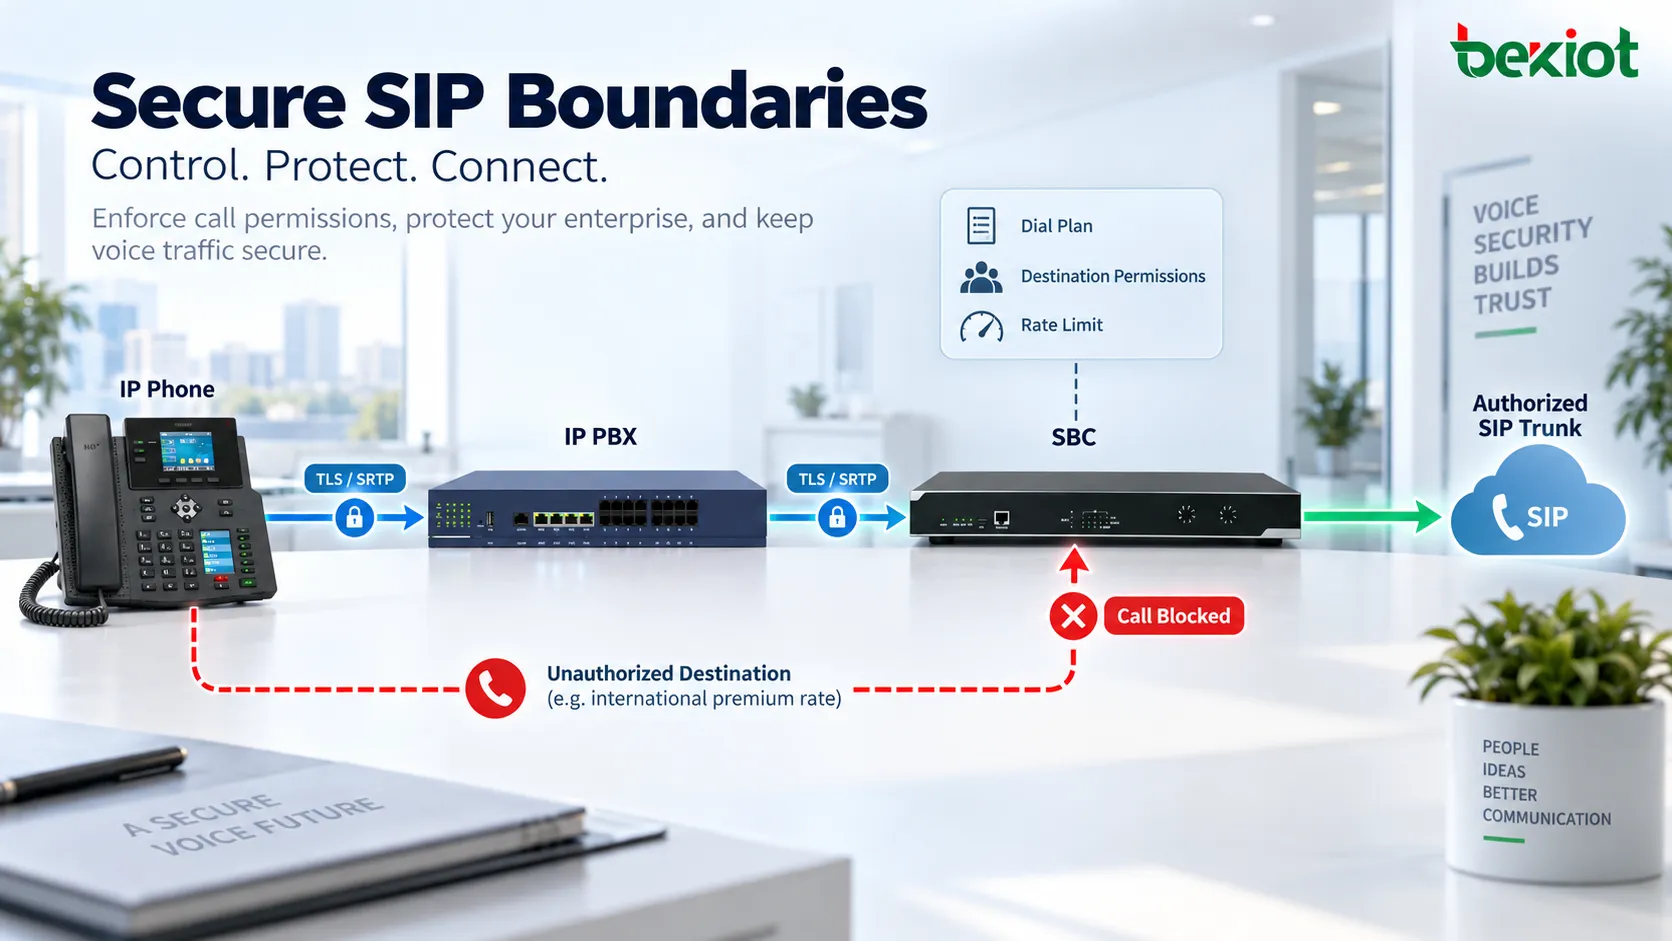
Um SBC pode aplicar políticas de sessão entre a empresa e operadores, serviços na nuvem ou utilizadores remotos autorizados. Conforme as suas capacidades, valida sinalização, limita taxas e simultaneidade, aplica acesso e oculta partes da topologia interna. Precisa de configuração correta, manutenção e capacidade adequada.
Combine a fronteira com regras de firewall, restrições de origem quando viáveis, limites de taxa e preparação contra negação de serviço. Autorize apenas sinalização e meios necessários. Portas públicas de gestão e exceções amplas de diagnóstico não devem ficar abertas após a entrada em serviço. Os intervalos dos operadores mudam, exigindo manutenção das regras.
Documente o percurso normal do serviço interno, através do perímetro controlado, até ao operador ou plataforma autorizados. Um SBC não é firewall universal, detetor de fraude nem garantia de identidade. Teste a aplicação real das regras, incluindo sessões rejeitadas, utilizadores remotos autorizados e continuidade com a carga acordada.
Limitar o que uma conta válida pode chamar
Autenticação bem-sucedida não deve dar chamadas internacionais, de valor acrescentado ou SIP URI ilimitadas. Defina classe de serviço por função e restrinja destinos às necessidades. Um ponto de ajuda autónomo pode precisar apenas de destinos aprovados da sala de controlo; vendas internacionais podem exigir uma política mais ampla, mas explícita.
Aplique limites adequados de simultaneidade, duração, utilização ou despesa quando plataforma e operador os suportarem. Associe alertas a uma resposta acordada. Os limiares precisam de referência empresarial: um centro de contacto ocupado ou equipa de prevenção difere legitimamente de uma extensão usada apenas no horário de expediente.
Reveja planos de marcação, desvios, acesso ao correio de voz, transferências e trunks inutilizados. Uma extensão restrita ainda pode abrir uma rota dispendiosa se desvios ou transferências contornarem a política. Preserve o acesso de emergência necessário e defina exceções controladas; conter fraude não deve desativar indiscriminadamente comunicações críticas.
Proteger sinalização e meios separadamente
TLS pode proteger sinalização SIP nas ligações onde está ativo e validado. SRTP pode proteger confidencialidade e integridade dos meios com criptografia e gestão de chaves adequadas. Escolher uma porta ou mostrar um ícone de chamada segura não estabelece nenhum destes mecanismos.
Verifique confiança dos certificados, identidade do servidor, validade, proteção de chaves privadas e compatibilidade em cada segmento. Mudar da porta 5060 para 5061 não garante segurança. SRTP precisa de um método compatível de estabelecimento de chaves; o próprio SRTP não define um sistema completo de gestão de chaves.
Um SBC, proxy de meios ou operador pode terminar a cifragem e iniciar outro segmento protegido. Confirme quem pode aceder à sinalização ou áudio e onde o percurso fica sem cifragem, especialmente na fronteira PSTN. A cifragem não substitui autorização ou política: credenciais válidas roubadas podem originar uma chamada fraudulenta cifrada.
Monitorizar comportamento e validade do protocolo
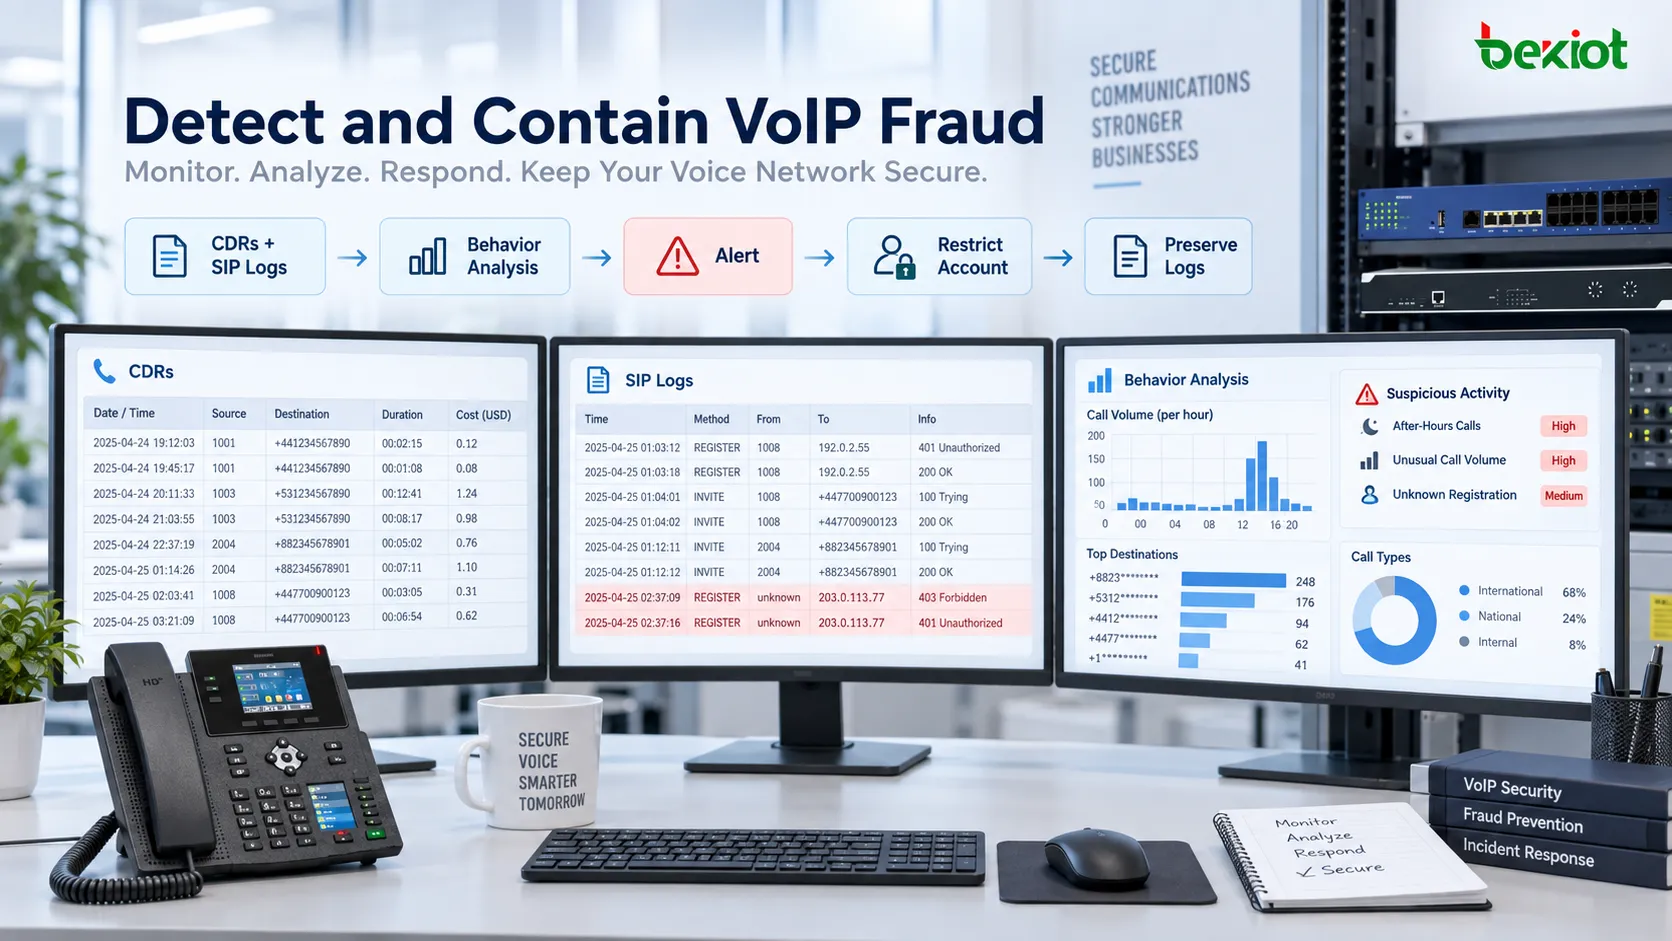
Recolha registos de chamadas (CDR) úteis, eventos de registo e autenticação, atividade dos trunks e alterações administrativas. Compare destinos, duração, simultaneidade, falhas, horário e origens com padrões esperados. Um SIP INVITE permitido pode iniciar uma chamada que a empresa nunca pretendeu autorizar.
Investigue chamadas internacionais noturnas numa conta diurna, tráfego súbito num trunk inativo, mudanças frequentes de registo ou aumento acentuado de chamadas curtas. Cada sinal pode ter explicação legítima. Correlacione provas e priorize a análise, em vez de tratar qualquer desvio como fraude confirmada.
Regras e análise estatística ou assistida por IA ajudam a identificar padrões, mas exigem dados utilizáveis, ajuste e responsabilidade humana. Defina destinatário do alerta, prazo de análise e condições de restrição. Meça falsos positivos e eventos não detetados; nenhum modelo ou controlo de protocolo garante prevenção de fraude.
Preparar contenção e provas antes de um incidente
Sincronize a hora entre IP PBX, SBC, firewall e monitorização. Conserve CDR, autenticação, provisionamento e alterações de encaminhamento suficientes para correlacionar participantes, horários, duração, trunk e resultado. Proteja registos contra acesso ou alteração indevidos e defina conservação segundo necessidades operacionais e privacidade aplicável.
O plano de resposta deve identificar responsável de serviço, contacto do operador e autoridade para restringir conta ou rota. Preserve provas enquanto contém o problema. Sempre que possível, limite o destino ou conta afetados e mantenha chamadas essenciais. Redefinir credenciais não basta se o atacante ainda controlar dispositivo, origem de provisionamento ou conta administrativa.
Investigue o alcance, remova equipamento ou configuração não autorizados, corrija a entrada e verifique antes de restabelecer. Registe decisões e reveja controlos após recuperação. Respostas pré-aprovadas aceleram a contenção, mas o bloqueio automático deve ser testado perante viagens legítimas, picos de procura e processos de emergência.
Verificar manutenção e acesso de terceiros
Confirme pedidos inesperados de instalação ou atualização através de contacto interno conhecido ou canal oficial obtido independentemente. Uniformes, crachás e números fornecidos pelo visitante não bastam. Associe a visita a uma ordem de trabalho e registe equipamento introduzido ou retirado.
Dê a prestadores acessos nominativos, temporários e limitados ao necessário. Supervisione trabalho físico, registe administração remota e revogue o acesso no fim. Ensine os funcionários a comunicar dispositivos desconhecidos e pedidos suspeitos; os controlos técnicos funcionam melhor com procedimentos de manutenção que os apoiem.
Transformar os controlos num sistema operacional contínuo
A cadeia útil reúne dispositivos identificáveis, acesso controlado, contas geridas, rotas limitadas, tráfego protegido, comportamento monitorizado e resposta praticada. Atualize firmware e software suportados, guarde configurações aprovadas e teste restauração. Atribua responsável a cada controlo para manter eficácia depois da instalação.
Numa solução Becke Telcom, identifique controlos pertencentes ao terminal, IP PBX, gateway, SBC, operador ou plataforma de segurança integrada. Solicite documentação e provas de configuração, sem assumir que todos os dispositivos oferecem limites de despesa, MFA, análise ou isolamento automático. A nuvem também deixa ao cliente responsabilidades sobre contas, dispositivos e permissões.
Valide com testes aprovados: rejeite terminal desconhecido, negue destino proibido, verifique cifragem nos segmentos acordados, gere alerta seguro e ensaie contenção e recuperação de contas. Use contas e destinos autorizados. Registe demonstrações, tarefas manuais e quem atua fora de horário.
Perguntas frequentes
O fornecedor de PBX na nuvem gere toda a segurança VoIP?
Não. As responsabilidades dependem do contrato. O cliente normalmente gere utilizadores, terminais e permissões; o fornecedor gere infraestrutura e controlos especificados. Documente divisão, contactos de incidente e provas disponíveis.
Com que frequência rever um sistema de voz?
Adote calendário baseado no risco e reveja após atualizações importantes, novos trunks, alterações no acesso remoto, migração de operador ou incidente. Alertas contínuos não substituem verificações periódicas de contas, suporte de software e exceções acumuladas de encaminhamento.
Como conceder acesso remoto ao prestador de manutenção?
Use conta nominativa por VPN aprovada ou servidor de salto controlado, limitada por tempo e tarefa. Guarde acessos e alterações e revogue depois dos trabalhos. Evite senha administrativa partilhada permanente.
É preciso guardar todos os pacotes de voz a longo prazo?
Normalmente não. Capturas completas podem conter sinalização ou áudio privados e criar grandes encargos de armazenamento e acesso. Conserve registos e CDR necessários segundo política acordada e use capturas autorizadas e delimitadas para diagnósticos ou investigações específicos.
Referências técnicas
IETF RFC 3261: autenticação SIP e fronteiras da segurança de transporte.
IETF RFC 3711: proteção de meios SRTP e requisitos de gestão externa de chaves.