Um UE pode concluir o registo 5G enquanto as aplicações continuam sem aceder à Internet. O registo estabelece o contexto de acesso e mobilidade; o estabelecimento da sessão PDU cria a sessão que liga o UE a uma rede de dados. Um ícone 5G ou um Registration Accept, por si só, não comprova o estabelecimento da sessão nem o encaminhamento correto dos pacotes.
Este guia acompanha uma nova sessão solicitada pelo UE através de acesso 3GPP, tendo como referência o procedimento sem roaming ou com saída local. O roaming com encaminhamento pela rede de origem, as sessões de emergência, a transferência de acesso e as otimizações CIoT do plano de controlo têm ramos adicionais ou diferentes. A sequência habitual do plano de utilizador N3 apresentada abaixo não é universal para todas as implementações.
O registo e as sessões PDU têm funções diferentes
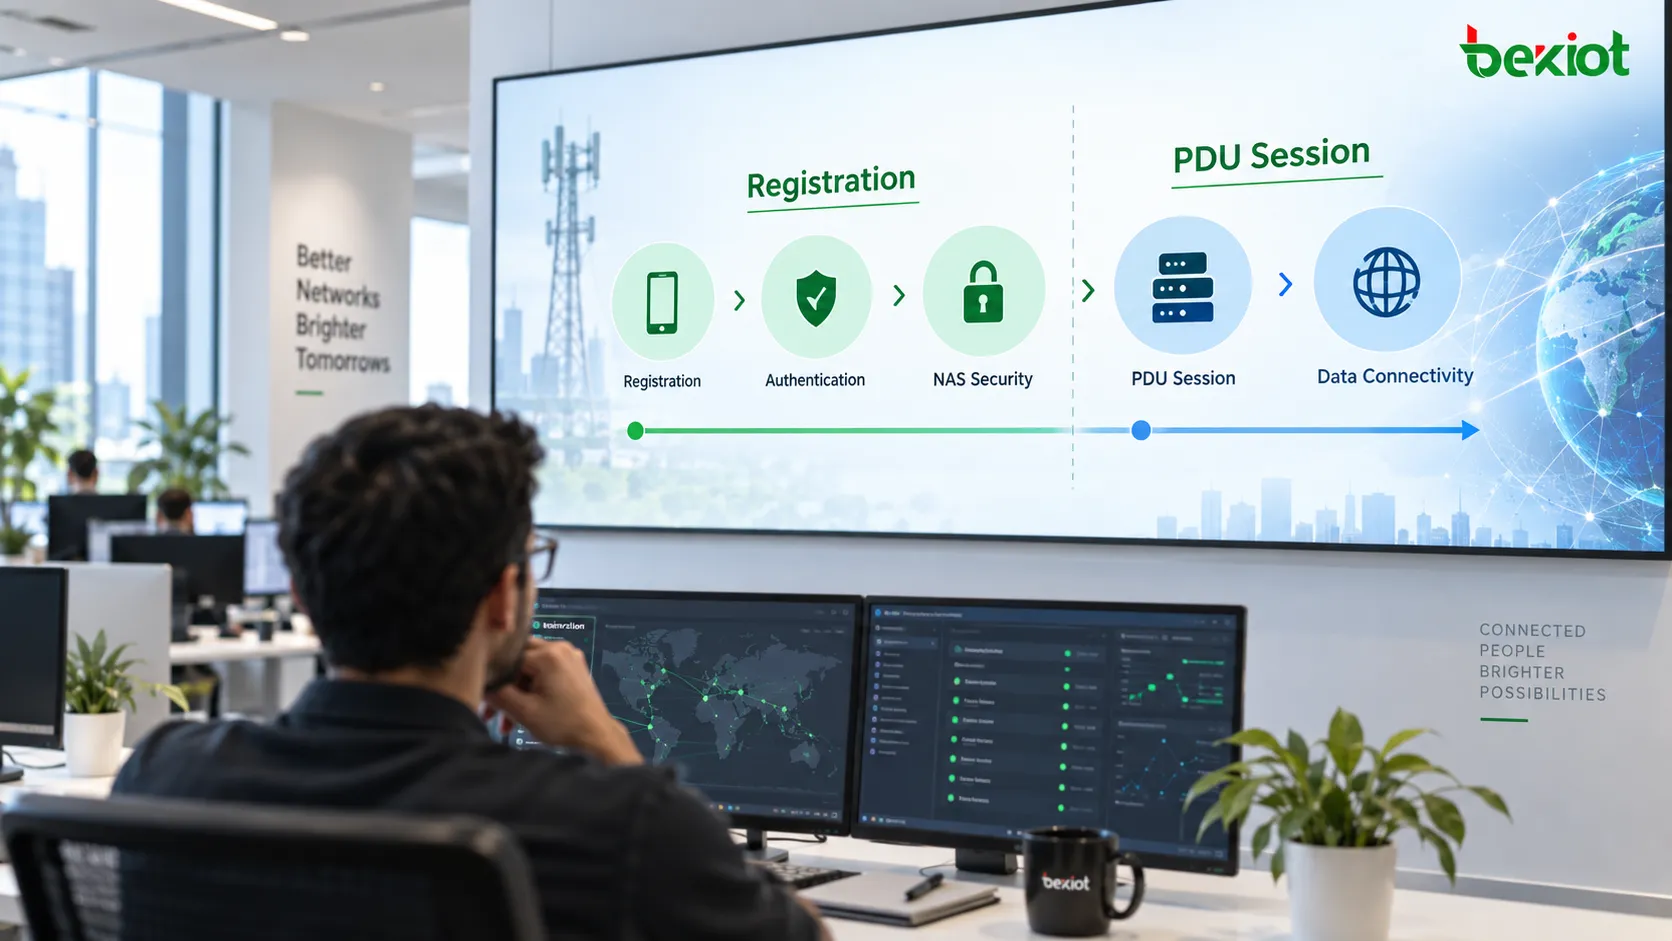
O AMF coordena o tratamento da identidade, a autenticação, a segurança NAS e o contexto de gestão do registo. Uma sessão PDU acrescenta o DNN, o S-NSSAI, o SMF de serviço, a ancoragem do plano de utilizador e os parâmetros autorizados necessários ao serviço de dados. Internet, IMS e conectividade empresarial podem utilizar sessões distintas.
Na terminologia EPC, uma ligação PDN contém portadoras EPS. Em 5GS, o modelo correspondente para compreender o funcionamento é uma sessão PDU com fluxos QoS; uma regra QoS predefinida não cria uma portadora EPS predefinida de LTE. Um UE registado pode não ter sessões PDU ou ter várias para serviços diferentes. O estabelecimento pode ocorrer próximo do registo ou mais tarde, quando for necessária conectividade.
Numa sessão PDU de tipo IP, a atribuição ou configuração de endereços faz parte da configuração da conectividade. Também existem os tipos de sessão PDU Ethernet e Unstructured, pelo que um endereço IP não é um resultado universal. Os exemplos de endereços IP deste artigo aplicam-se a sessões IP.
Analisar separadamente o transporte NAS e o pedido interno de sessão
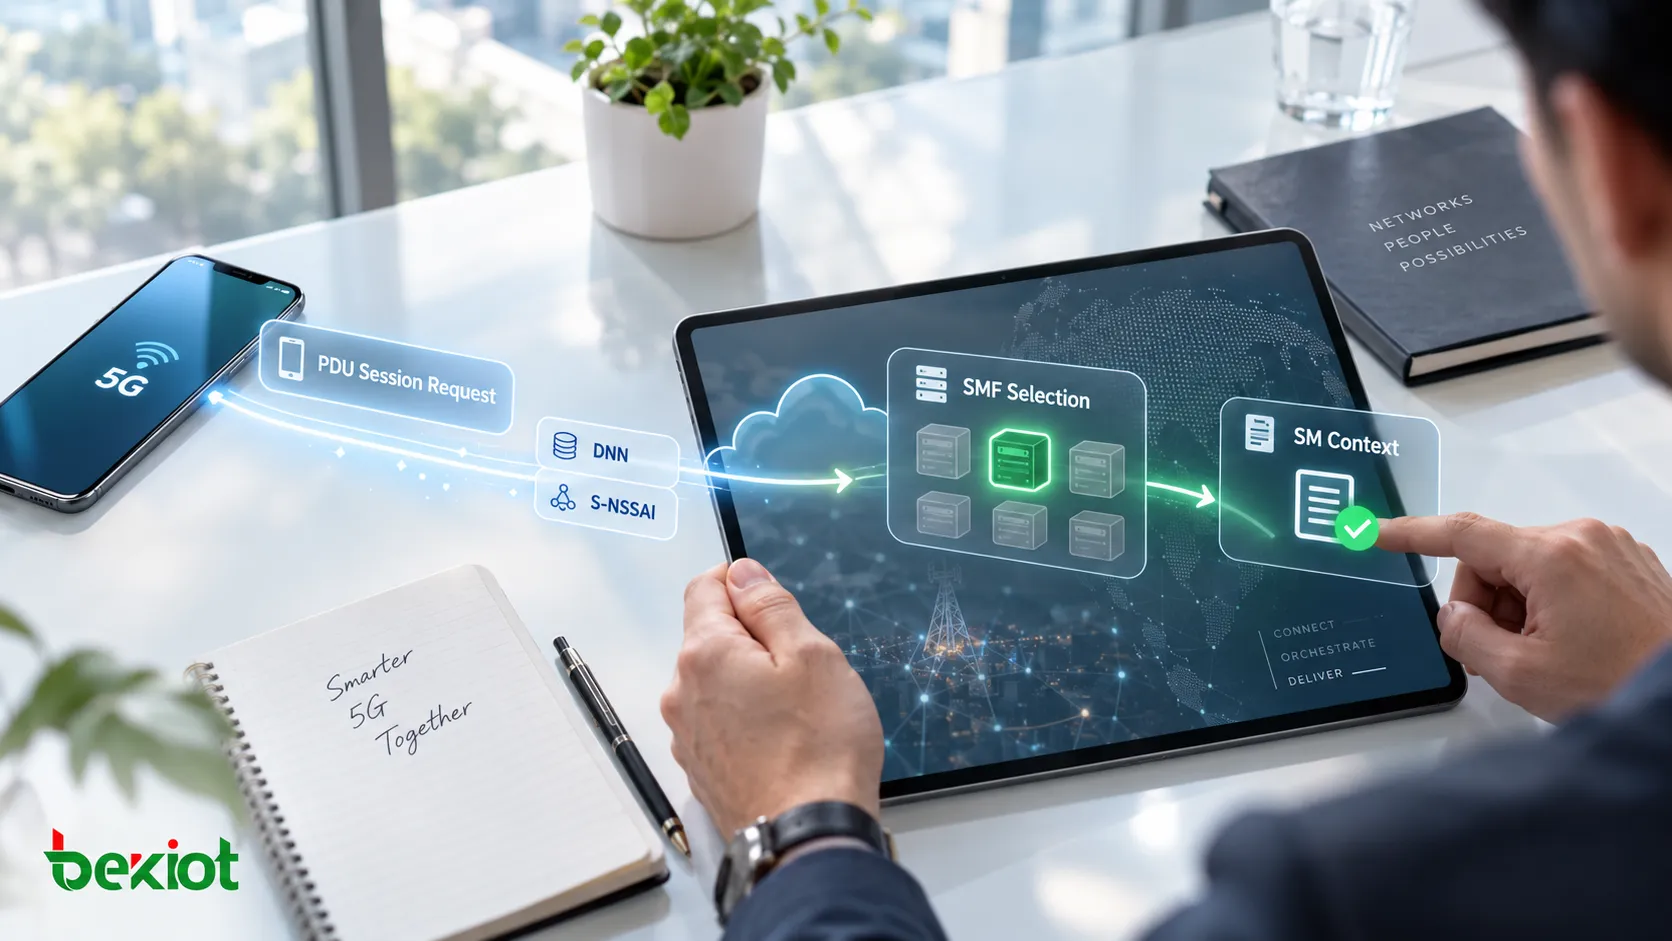
O UE envia um PDU Session Establishment Request num contentor N1 SM transportado por UL NAS TRANSPORT. DNN, S-NSSAI, tipo de pedido e ID de sessão PDU utilizados no encaminhamento do AMF devem distinguir-se da mensagem 5GSM interna. O pedido interno identifica a sessão e solicita parâmetros como o tipo de sessão PDU e o modo SSC; o transporte envolvente fornece o contexto de encaminhamento.
O ID de sessão PDU distingue sessões do mesmo UE. O SUPI identifica o subscritor, não uma sessão individual.
O DNN identifica a rede de dados de destino e contribui para a seleção do SMF, a seleção do UPF e as decisões de política.
O S-NSSAI identifica a fatia de rede. A combinação solicitada deve ser compatível com as fatias permitidas, a subscrição e as capacidades da rede.
O tipo de pedido distingue um pedido inicial de um caso relativo a sessão existente ou a emergência. Não deduza que existe uma nova sessão apenas pelo nome da mensagem.
Os parâmetros solicitados são entradas para a autorização, não resultados garantidos. Verifique o DNN e o S-NSSAI efetivamente selecionados e se o tipo de sessão PDU e o modo SSC permitidos correspondem ao serviço pretendido.
O AMF seleciona um SMF e cria o contexto SM
O gNB encaminha a sinalização NAS para o AMF através de NGAP, com informações de acesso e localização, como TAI e NR-CGI. Não seleciona a política da sessão nem as regras de encaminhamento do UPF; posteriormente controla os recursos de rádio necessários.
O AMF seleciona um SMF capaz de servir o DNN e o S-NSSAI. A descoberta pelo NRF pode devolver candidatos para o serviço Nsmf_PDUSession usando informações de fatia, DNN e rede de serviço. A seleção também depende da política da implementação. A descoberta em cache, a configuração local ou o encaminhamento por SCP podem alterar as trocas de descoberta visíveis num registo de sinalização.
O AMF invoca Nsmf_PDUSession_CreateSMContext, transportando identificadores do subscritor e da sessão, informações de encaminhamento selecionadas e o contentor N1 SM. O SMF assume o controlo da sessão, enquanto o AMF continua a gerir acesso e mobilidade e a transportar informações N1/N2.
Os dados de subscrição e a política delimitam a sessão
O SMF obtém do UDM os dados de subscrição de gestão de sessões pertinentes, quando necessário, e pode subscrever alterações. Os dados associados ao DNN e ao S-NSSAI podem limitar o tipo de sessão PDU, o modo SSC, Session-AMBR e a QoS predefinida. Um pedido IPv4, por exemplo, continua a necessitar de um tipo de sessão compatível autorizado.
O SMF também regista no UDM a sua relação de serviço para o subscritor e a sessão na fase aplicável. Obtenção de dados, subscrições e registo são operações separadas; a sua ordem e reutilização dependem do procedimento e do contexto existente. Não devem ser tratadas como uma única transação obrigatoriamente repetida para cada pedido.
Quando existe controlo dinâmico de políticas SM, o SMF seleciona um PCF e estabelece uma associação de políticas SM. A identidade do subscritor, o DNN, o S-NSSAI, a localização e a QoS subscrita podem informar a política autorizada. Quando aplicável, a autenticação ou autorização da rede de dados externa constitui outra verificação condicional.
O SMF concilia o pedido do UE, os limites da subscrição e a política aplicável antes de configurar o tratamento do plano de utilizador. A participação do PCF e as regras individuais dependem do serviço e da implementação; a ausência de uma troca opcional não demonstra, por si só, uma falha.
N4 converte requisitos da sessão em regras do UPF
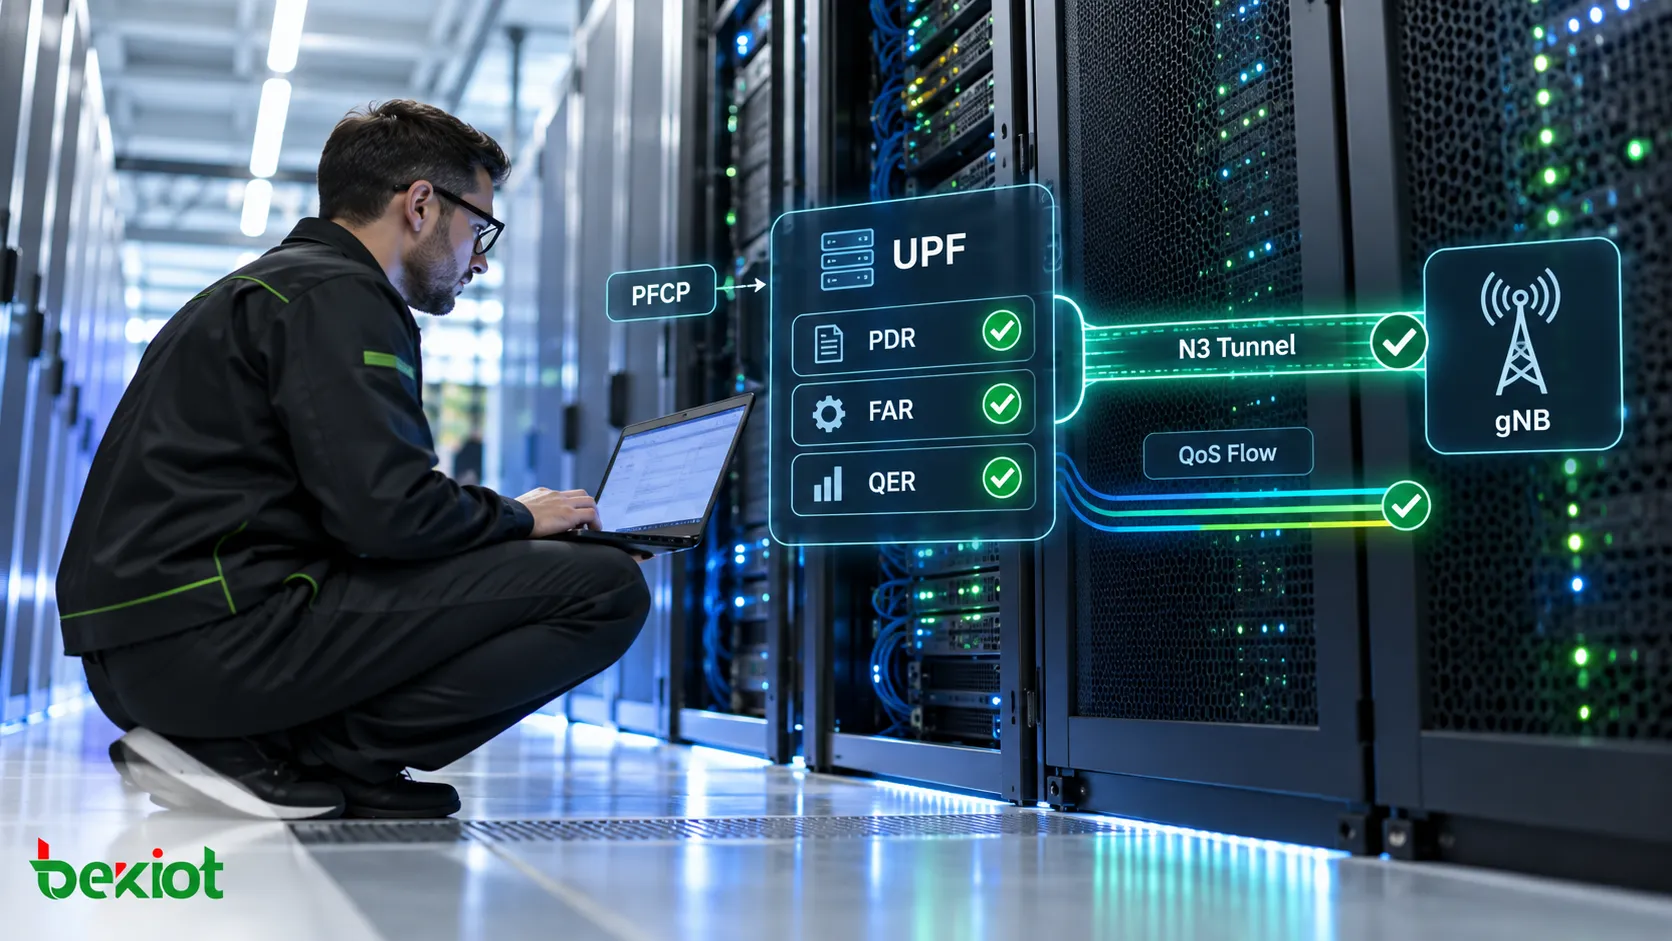
O SMF seleciona um UPF adequado com base em fatores como DNN, fatia, topologia e localização do UE. Em N4, utiliza PFCP para estabelecer ou modificar a sessão de plano de utilizador necessária. No caso habitual de uma nova sessão, um PFCP Session Establishment Request instala as regras iniciais.
A PDR identifica os pacotes de uma sessão ou fluxo de tráfego e referencia as regras de processamento aplicáveis.
A FAR especifica encaminhamento, descarte, armazenamento temporário ou outro tratamento suportado para os pacotes correspondentes.
A QER aplica o controlo de QoS pertinente, incluindo abertura ou bloqueio de tráfego e controlo de débito.
A URR define a medição e os relatórios de utilização aplicáveis.
Estas regras trabalham em conjunto; nem todas as sessões precisam de uma coleção idêntica. Examine as referências da PDR, bem como o conteúdo das regras. Uma FAR correta ligada à PDR errada continua a produzir encaminhamento incorreto.
A resposta do UPF identifica a sua sessão PFCP por um F-SEID e devolve as informações de túnel do plano de utilizador atribuídas, quando aplicável. Um F-SEID PFCP identifica o estado de sessão do plano de controlo; um F-TEID N3 identifica um extremo de túnel GTP-U. Não são intercambiáveis. As informações de túnel podem ser atribuídas segundo o procedimento suportado, em vez de serem sempre criadas de uma única forma fixa.
Neste ponto, as informações N3 do UPF podem estar prontas enquanto o extremo descendente do gNB ainda é desconhecido. Uma troca PFCP inicial bem-sucedida não completa, portanto, todo o percurso de dados.
N1 e N2 coordenam os recursos de rádio e o túnel N3
O SMF invoca Namf_Communication_N1N2MessageTransfer para fornecer dois conteúdos distintos. As informações N1 SM transportam PDU Session Establishment Accept para o UE, incluindo parâmetros negociados e regras QoS autorizadas, conforme aplicável. As informações N2 SM fornecem à RAN informações de sessão e de fluxos QoS e o extremo de túnel ascendente do UPF.
Mantenha as camadas das mensagens separadas ao verificar DNN, S-NSSAI e endereços. Nem todos os parâmetros associados ao procedimento global são elementos de informação dentro do Accept interno. Uma sessão IPv6 também pode exigir configuração posterior de endereços IPv6.
O AMF envia um PDU Session Resource Setup Request NGAP. O gNB atribui os recursos de rádio e N3 aplicáveis e entrega o Accept NAS ao UE. A sua PDU Session Resource Setup Response comunica os recursos aceites ou falhados e as informações de túnel descendente do gNB.
O AMF encaminha o resultado N2 através de Nsmf_PDUSession_UpdateSMContext. O SMF utiliza então PFCP Session Modification quando necessário para fornecer o extremo do gNB e atualizar o encaminhamento descendente. Verifique o endereço IP e o TEID: o extremo recetor atribui o TEID usado nessa direção.
O percurso habitual é UE → gNB → N3 GTP-U → UPF → N6 → rede de dados, com o percurso inverso no sentido descendente. Vários UPF e o encaminhamento específico da implementação podem ampliar este modelo. A aceitação NAS, a configuração de recursos RAN e o tráfego real de ponta a ponta são pontos de evidência separados.
Investigar o primeiro ponto de verificação que falha
Confirme o registo e capture o pedido do UE no AMF. Compare os parâmetros externos de encaminhamento e o pedido 5GSM interno, incluindo ID de sessão, tipo de pedido, DNN, S-NSSAI, tipo de sessão PDU e modo SSC.
Verifique a seleção do SMF e a criação do contexto SM. Correlacione os identificadores do subscritor e da sessão entre NAS e a sinalização baseada em serviços e examine qualquer causa de rejeição ou erro de serviço.
Verifique a autorização da subscrição, a política PCF aplicável e qualquer autenticação externa necessária. Distinga um serviço negado de uma falha de transporte.
Verifique resultados PFCP, relações PDR/FAR/QER/URR e extremos de túnel específicos de cada direção. Confirme o resultado do gNB e qualquer modificação N4 posterior.
Observe GTP-U ascendente e descendente em N3 e depois o tráfego em N6. Verifique encaminhamento, percursos de retorno, configuração de endereços e DNS, conforme aplicável. Um túnel funcional não prova que a aplicação de destino esteja acessível.
Use o primeiro ponto com falha para localizar o problema em NAS, sinalização baseada em serviços, N4, RAN/N3 ou rede de dados. Repetir verificações de autenticação após um Accept de sessão válido raramente é útil, salvo se o registo de sinalização apontar para registo ou segurança.
Perguntas frequentes
O registo estabelece automaticamente uma sessão PDU?
Não. Os procedimentos são separados. Um UE pode permanecer registado sem sessão e solicitar uma mais tarde. O momento depende do comportamento do UE, dos serviços configurados e da política de rede.
Um Accept comprova que o serviço de Internet funciona?
Não. Verifique os recursos RAN, ambas as direções N3, as regras do UPF e a acessibilidade N6. Numa sessão IP, verifique também os endereços e a rede de dados pretendida; nem todos os DNN fornecem acesso à Internet pública.
Porque surge uma modificação N4 após o estabelecimento?
O extremo do gNB pode ficar disponível apenas depois da configuração de recursos RAN. O SMF atualiza então o UPF para que os pacotes descendentes usem esse extremo. Examine as regras efetivamente alteradas, em vez de tratar cada modificação como uma nova sessão.
QFI e QER são o mesmo?
Não. QFI identifica um fluxo QoS em 5GS. QER é uma regra PFCP de aplicação de QoS no UPF e pode transportar um QFI aplicável. Um identificador e uma regra de aplicação servem finalidades diferentes.
Procedimentos e normas relacionados
Para o procedimento de acesso anterior, consulte registo inicial 5G. Para remover uma sessão existente, consulte libertação de sessões PDU; libertar uma sessão não implica necessariamente cancelar o registo do UE.
O fluxo de referência é especificado em 3GPP TS 23.502, secção 4.3.2.2.1. Os conteúdos das mensagens e o transporte NAS são definidos em 3GPP TS 24.501, enquanto as regras PFCP e os parâmetros de túnel são definidos em 3GPP TS 29.244.